• Sobre elDinero
  • Contacto
  • Anúnciese
Versión Impresa
Portada de Versión impresa #557
elDinero Mujer
Portada de Edición impresa #034
Foro Económico
Periódico elDinero
Sin resultados
Ver todos los resultados
  • Finanzas
    • Banca
    • Mercado de valores
    • Finanzas personales
  • Energía
  • Industria
    • Comercio
  • Agricultura
  • Turismo
  • Global
  • Opiniones
    • Editorial
    • Cartas al Director
    • Ojo pelao
    • Observaciones
  • elDinero Mujer
  • MÁS
    • Reportajes
    • Comercio
    • Actividades
    • Cine financiero
    • Entrevista
    • Desayuno Financiero
    • Laboral
    • Tecnología
    • ¿Quiénes compiten?
    • Encuestas
  • Ediciones impresas
Sin resultados
Ver todos los resultados
Periódico elDinero
Sin resultados
Ver todos los resultados
Inicio
Noticias

Información sobre variante ómicron, utilizada como señuelo para robar datos digitales en 12 países

Fortinet recomienda no descargar ni abrir el archivo "Omicron Stats.exe"

RedacciónPorRedacción
14 enero, 2022
en Noticias
Santo Domingo
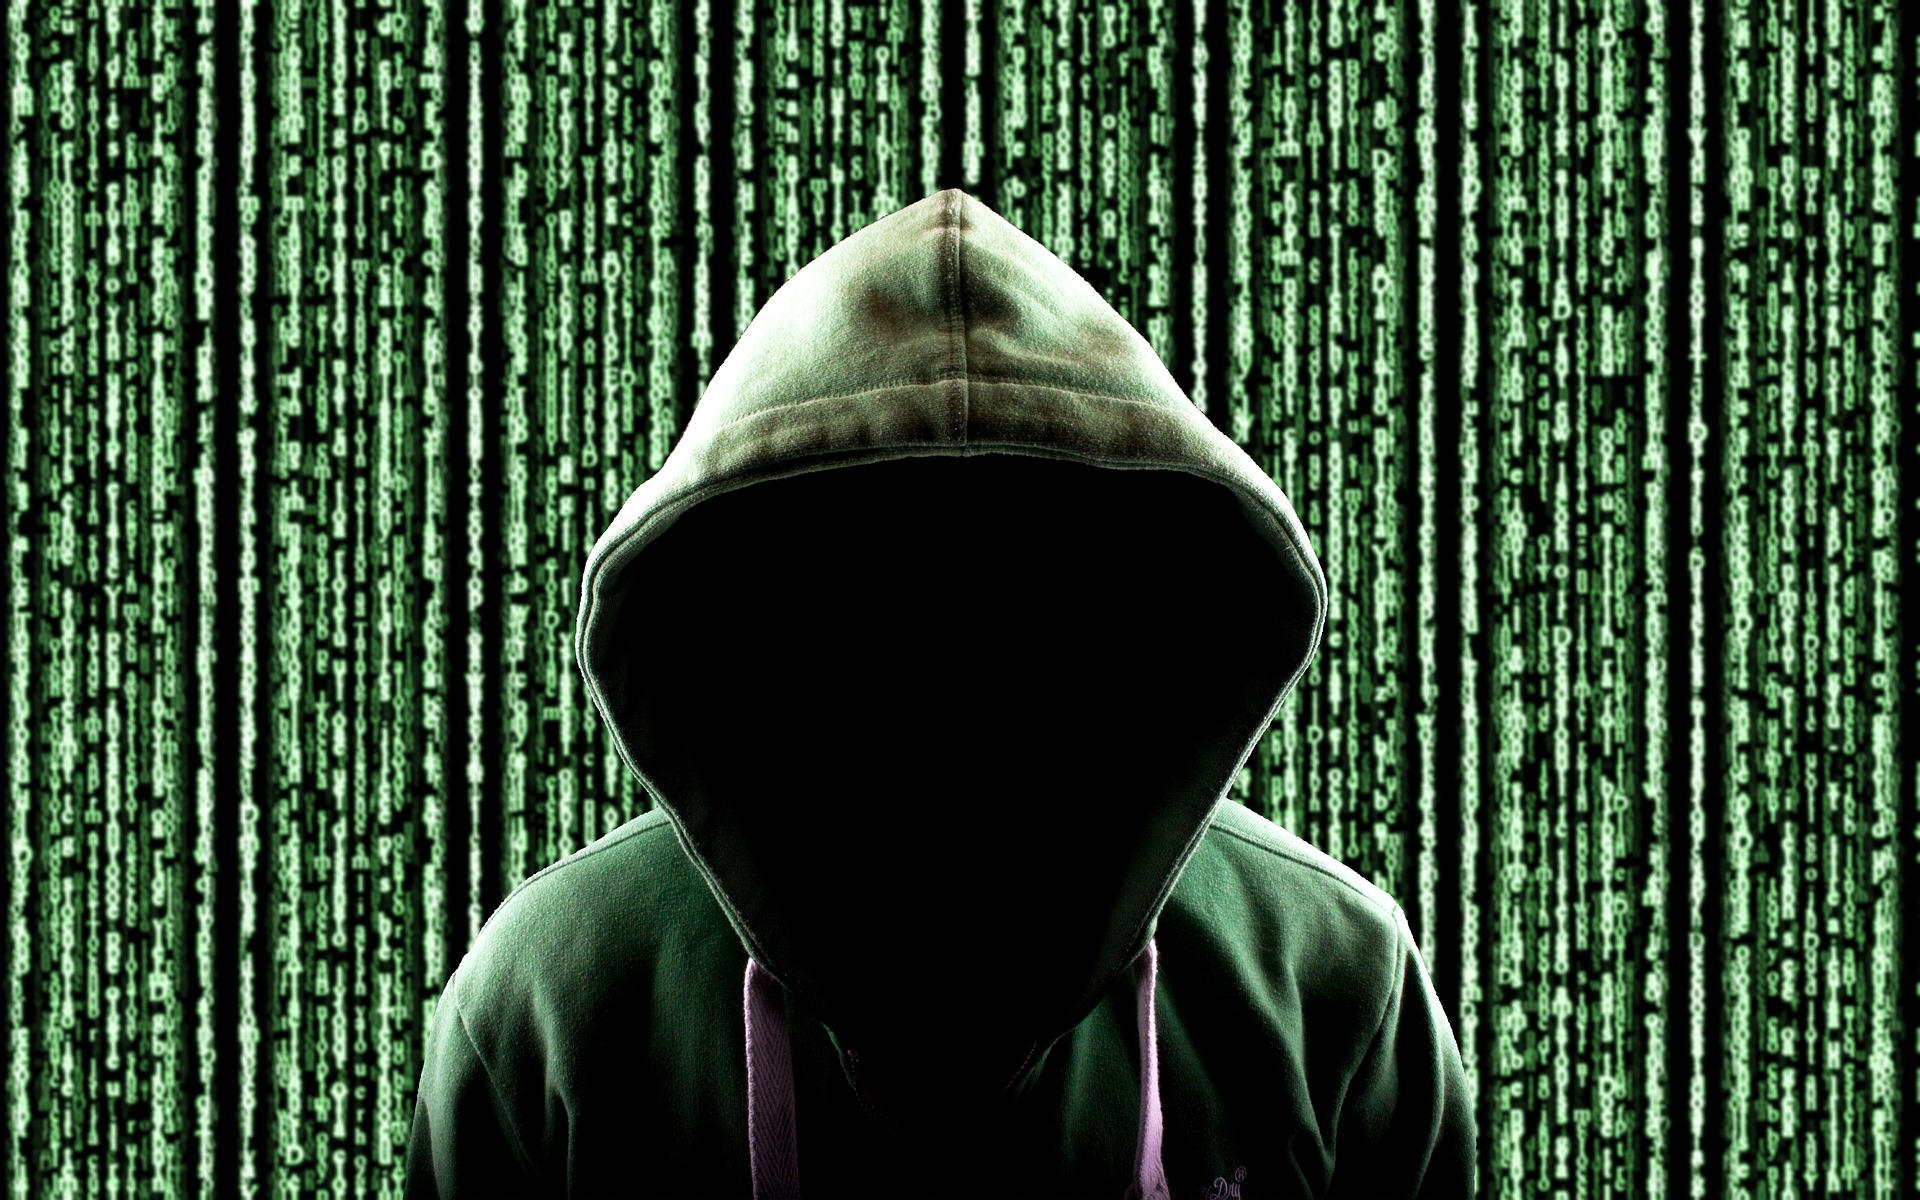
Hacker ciberataques

El archivo "Omicron Stats.exe" se distribuye por correo electrónico y se está utilizando justo cuando la variante de ómicron se ha convertido en una preocupación mundial. | Pixabay.

Whatsapp
Facebook
Twitter
Telegram

La rápida propagación de la variante ómicron se ha convertido en el principal reto que tendrán que enfrentar los sistemas sanitarios y económicos de todo el mundo en este 2022. A esta preocupación se suma la de los ciberataques, ya que los delincuentes digitales están utilizado el miedo ocasionado por esta enfermedad en su beneficio.

De acuerdo a la empresa de ciberseguridad estadounidense Fortinet, se encontró un archivo con el nombre “Omicron Stats.exe”, que resultó ser una variante del malware Redline Stealer que roba información de los dispositivos de las víctimas.

Según la información recopilada por FortiGuard Labs, el laboratorio de inteligencia de amenazas de la empresa, las posibles víctimas de esta variante de RedLine Stealer se distribuyen en 12 países, incluidos algunos de América Latina y el Caribe. Esto indica que se trata de un ataque generalizado y quienes están realizando esta amenaza no se dirigieron a organizaciones o individuos específicos.

El archivo “Omicron Stats.exe” se distribuye por correo electrónico y se está utilizando justo cuando la variante de ómicron se ha convertido en una preocupación mundial, siguiendo el patrón de las versiones anteriores de RedLine Stealer. Este malware está mayormente dirigido a los millones de usuarios del sistema operativo Windows y se envía incrustado en un documento diseñado para que la víctima lo abra, generando la descarga automática del malware.

RedLine Stealer busca e intenta robar información almacenada en el navegador, como datos de inicio de sesión, datos web, detalles del agente de usuario del navegador, cookies, órdenes de autocompletar campos, así como información personal y tarjetas de crédito.

El malware también intenta recopilar datos del sistema como procesadores, tarjetas gráficas, memoria RAM, programas e idiomas instalados, procesos en ejecución, nombre del usuario y número de serie del equipo.

Los primeros reportes de RedLine Stealer se remontan al menos a marzo de 2020 y rápidamente se convirtió en uno de los ladrones de información más difundidos que se venden en los mercados digitales clandestinos.

La información recopilada se vende en el mercado de la dark web a US$10 por conjunto de credenciales de usuario. El malware surgió justo cuando el mundo comenzó a lidiar con un mayor número de pacientes con covid y el creciente miedo e incertidumbre que puede hacer que los usuarios bajen la guardia ha llevado a sus desarrolladores a usarlo como señuelo.

RedLine Stealer aprovecha la actual crisis de la pandemia y se espera que continúe esa tendencia. Si bien no está diseñado para tener un efecto catastrófico en la máquina comprometida, la información que roba puede ser utilizada para acciones maliciosas por el mismo ciberdelincuente o vendida a otros delincuentes para actividades futuras. Los usuarios deben mantenerse atentos y desconfiar de este tipo de correo electrónicos.

FortiGuard Labs proporcionó a sus clientes la firma IPS “RedLine.Stealer.Botnet” para todas las soluciones de Fortinet con el objetivo de detectar la comunicación de RedLine Stealer con los servidores de comando y control (C2) e impedir la exfiltración de la información y datos críticos.
Archivado en: CiberataquesVariante ómicron

Otros lectores también leyeron...

Mauricio Nanne manifiesta que RD ocupe primer lugar en ranking refleja avance en materia de resiliencia cibernética.
Tecnología

RD lidera la región en preparación frente a ciberataques, según ranking de Sisap

24 agosto, 2026
Tecnología

Ciberataques en el sector retail aumentan más del 100% en tres años

19 julio, 2026
Tecnología

Detectan más de 92,000 ciberataques escondidos tras falsas herramientas de IA

27 junio, 2026
La inteligencia artificial comienza a ganar protagonismo en las estrategias de ciberseguridad de empresas dominicanas.
Tecnología

Estudio revela solo 6% de empresas dice estar lista para ciberataques

21 mayo, 2026
La ciberseguridad y la adopción de inteligencia artificial figuran entre los principales desafíos empresariales.
Tecnología

Latinoamérica y el Caribe enfrentan mayor incertidumbre laboral por ciberataques, IA y escasez de talento

15 mayo, 2026
La creciente sofisticación de los ciberataques eleva la presión sobre los equipos de seguridad en las empresas de América Latina.
Tecnología

Ocho de cada diez organizaciones latinas sufrieron un aumento crítico de ciberataques

12 abril, 2026
Siguiente publicación
wells fargo

Wells Fargo multiplica por seis su beneficio en 2021, hasta US$21,548 millones

Las más leídas

  • República Dominicana duplica importación de pollo en cuatro años; producción local crece 52.6%

    compartidos
    Compartir
    Tuit
  • Muere el magnate haitiano Gilbert Bigio, dueño de una empresa de combustibles en República Dominicana

    compartidos
    Compartir
    Tuit
  • Gobierno tomará prestados RD$464,126 millones para cubrir presupuesto del 2027

    compartidos
    Compartir
    Tuit
  • Valdez Albizu se reúne con delegación de funcionarios del FMI

    compartidos
    Compartir
    Tuit
  • Morosidad de tarjetas de crédito se redujo en el último año, de acuerdo con la SB

    compartidos
    Compartir
    Tuit

Periodismo económico y financiero responsable

EDITORIAL CM
Edificio Corporativo MARTÍ
Rafael Augusto Sánchez, esquina Winston Churchill,
Ensanche Piantini, Santo Domingo, RD.

Newsletter

  • Sobre elDinero
  • Hacemos esto…
  • Contacto

© 2015 - 2026 Periódico elDinero - Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Finanzas
    • Banca
    • Mercado de Valores
    • Finanzas personales
  • Energía
  • Industria
  • Agricultura
  • Turismo
  • Mercado global
  • Opiniones
  • elDinero Mujer
  • Contacto
  • Versión impresa
  • Encuestas
  • Newsletter

© 2015 - 2026 Periódico elDinero - Todos los derechos reservados.

VERSIÓN IMPRESA

Hojee y descargue nuestra versión impresa y disfrute del contenido más relevante y mejor trabajado sobre economía y finanzas

Versión impresa #553