

Alrededor del 40% de las organizaciones ya implementa inteligencia artificial (IA), incluyendo República Dominicana, de acuerdo con el informe “AI Readiness in Latin America 2026” de RSM, basado en una encuesta a más de 400 líderes empresariales de la región.
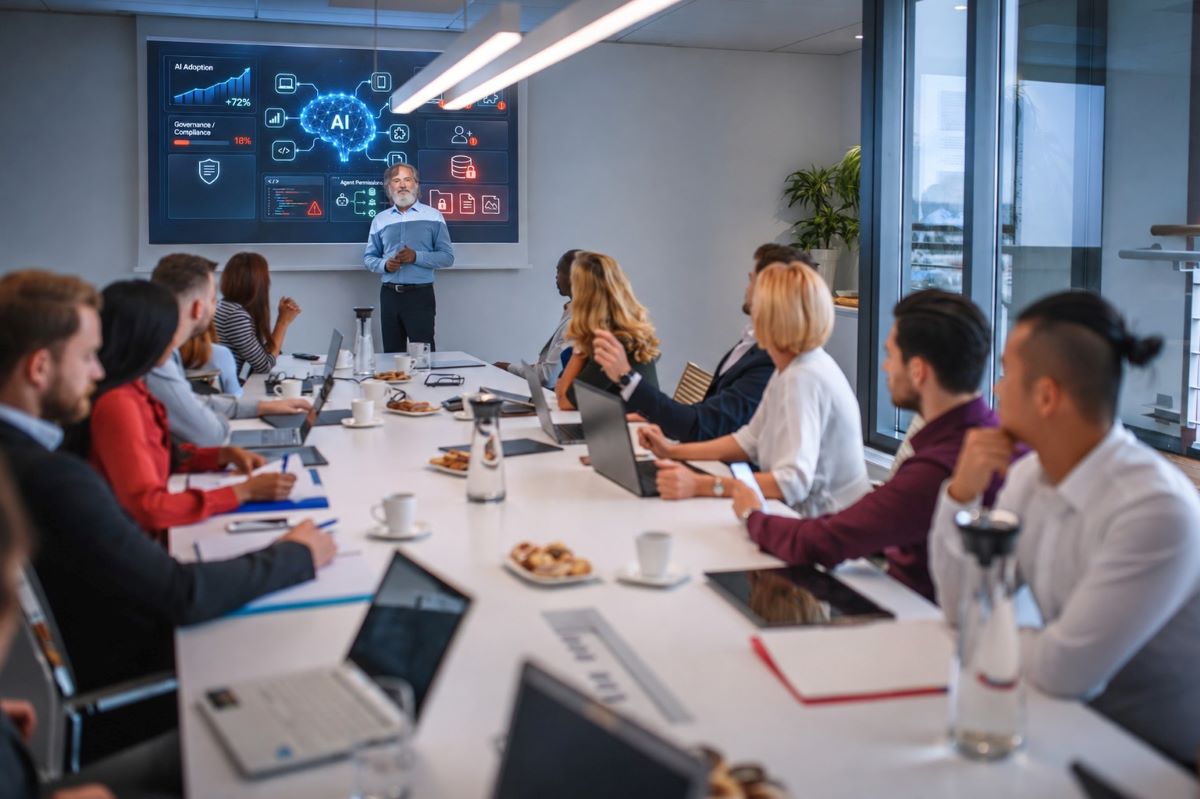
Según el estudio, el 68% de las empresas planea ampliar su uso durante los próximos 12 meses. No obstante, solo el 18% cuenta con marcos formales de gobernanza y apenas el 17% dispone de políticas de uso para sus colaboradores.
El estudio destaca que la IA ofrece a las organizaciones oportunidades para mejorar su productividad, agilizar procesos y reducir costos. Sin embargo, su adopción también implica riesgos que no siempre se dimensionan adecuadamente. El estudio sostiene que algunas empresas están dispuestas a asumir los riesgos a cambio de sus beneficios operativos y financieros, pero, señala que el desafío está en conocer qué están aceptando y cómo pueden gestionarlo.
La unidad de AI Security de la firma tecnológica Sisap indicó que, a partir de conversaciones con organizaciones de los sectores bancario, gubernamental y otras industrias en al menos 10 países de Centroamérica, Panamá, República Dominicana y Colombia, identificó un desafío común: las buenas prácticas de ciberseguridad siguen siendo las mismas, pero la inteligencia artificial exige aplicarlas con mayor rapidez y reforzar la supervisión de su uso dentro de las organizaciones.
Los colaboradores utilizan IA desde cuentas personales
Señala que uno de los principales desafíos es la falta de visibilidad sobre las herramientas que utilizan los colaboradores. Revela que el acceso a modelos de IA puede producirse mediante cuentas personales, extensiones de navegador, funciones integradas en aplicaciones corporativas o dispositivos móviles, incluso sin que la organización lo identifique.
El Data Breach Investigations Report (DBIR) 2026 de Verizon, informe en el que Sisap participa como contribuidor, señala que el 67% de los usuarios accede a servicios de IA desde dispositivos corporativos con cuentas no corporativas. Además, el 45% de los empleados utiliza estas herramientas regularmente, frente al 15% del año anterior.
Agrega que los riesgos también alcanzan el desarrollo de software y la automatización de procesos. “Los asistentes de programación pueden acelerar la entrega de servicios digitales, pero el código que generan no es seguro por defecto y requiere revisión. Por su parte, los agentes de IA, capaces de consultar bases de datos, enviar correos o modificar configuraciones, pueden comprometer operaciones si cuentan con permisos excesivos y carecen de mecanismos adecuados de supervisión”, señala José Amado, AI Security Manager de Sisap.
Ssegún la Encuesta de Desarrolladores 2026 de Stack Overflow, el 66% utiliza asistentes o agentes de código, pero solo el 24% indica que su empleador ha establecido herramientas aprobadas o lineamientos formales.
Por su parte, el Observatorio de Agentic AI 2026 de Cionet y NTT DATA reporta que el 80.8% de las empresas evaluadas carece de mecanismos formales para controlar las decisiones de sus agentes de IA.
Ante este panorama, las organizaciones necesitan establecer controles que permitan validar el código generado, limitar los permisos de los agentes y supervisar sus acciones, incluidos mecanismos para detenerlas cuando sea necesario, indicó SISAP.
Ejes para gobernar la IA
Ante estos desafíos, la firma tecnológica Sisap considera necesario fortalecer la gobernanza de la IA tomando en cuenta de forma coordinada varios ejes, entre ellos definir quién decide sobre la adopción de IA, mediante un comité con participación del negocio, tecnología, riesgo y seguridad.
Además, exhorta a establecer qué riesgos está dispuesta a aceptar la organización a cambio de los beneficios que espera obtener; identificar qué herramientas utilizan los colaboradores, desde qué cuentas y dispositivos, incluidas las extensiones de navegador y las funciones de IA integradas en aplicaciones que ya forman parte de la operación. “Sin este inventario, cualquier política se aplica a ciegas”, afirmó.
Además de sustituir las cuentas personales por licencias empresariales que permitan administrar usuarios, sugiere aplicar autenticación segura y asignar permisos según la función de cada colaborador. También, invita a establecer qué datos pueden procesarse en cada plataforma y restringir el ingreso de credenciales, datos personales, información financiera o documentos internos en servicios no aprobados para ello.
Igualmente, Sisap sugiere definir los asistentes de programación autorizados y someter el código generado a revisión y pruebas de seguridad antes de llevarlo a producción. Asi mismo, llama a limitar los permisos de los agentes a las tareas que realmente ejecutan, registrar sus acciones y contar con mecanismos para detenerlas cuando sea necesario; así como formar a los colaboradores en los riesgos y las buenas prácticas, y revisar de forma periódica el uso de las herramientas para detectar aplicaciones no autorizadas o desviaciones de la política.